Rousaud Costas Duran destaca la responsabilidad proactiva para cumplir con el RGPD
El 25 de mayo entra en vigor la nueva normativa de protección de datos europea, Reglamento General de Protección de Datos (RGPD) que afectará a gran parte de las empresas europeas y que se basa en se basa en un principio de responsabilidad proactiva.
Comunidad
Por Tech Barcelona · Apr 29, 2018
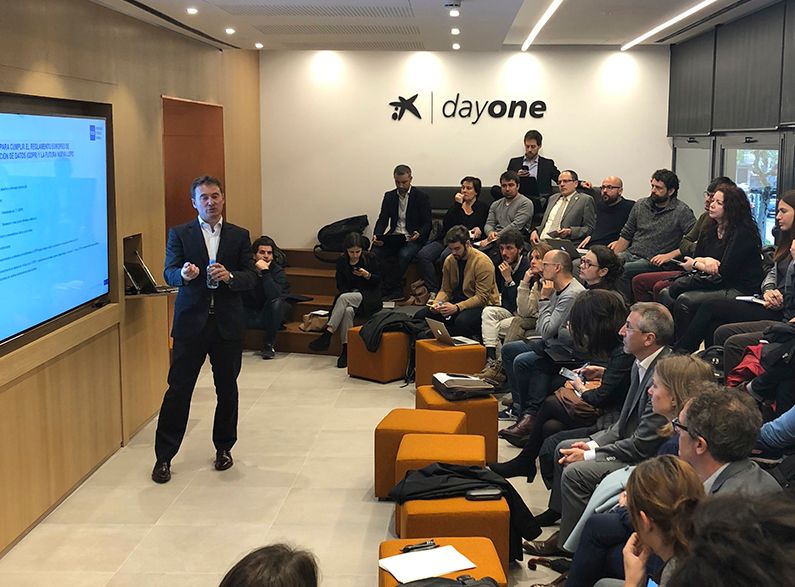
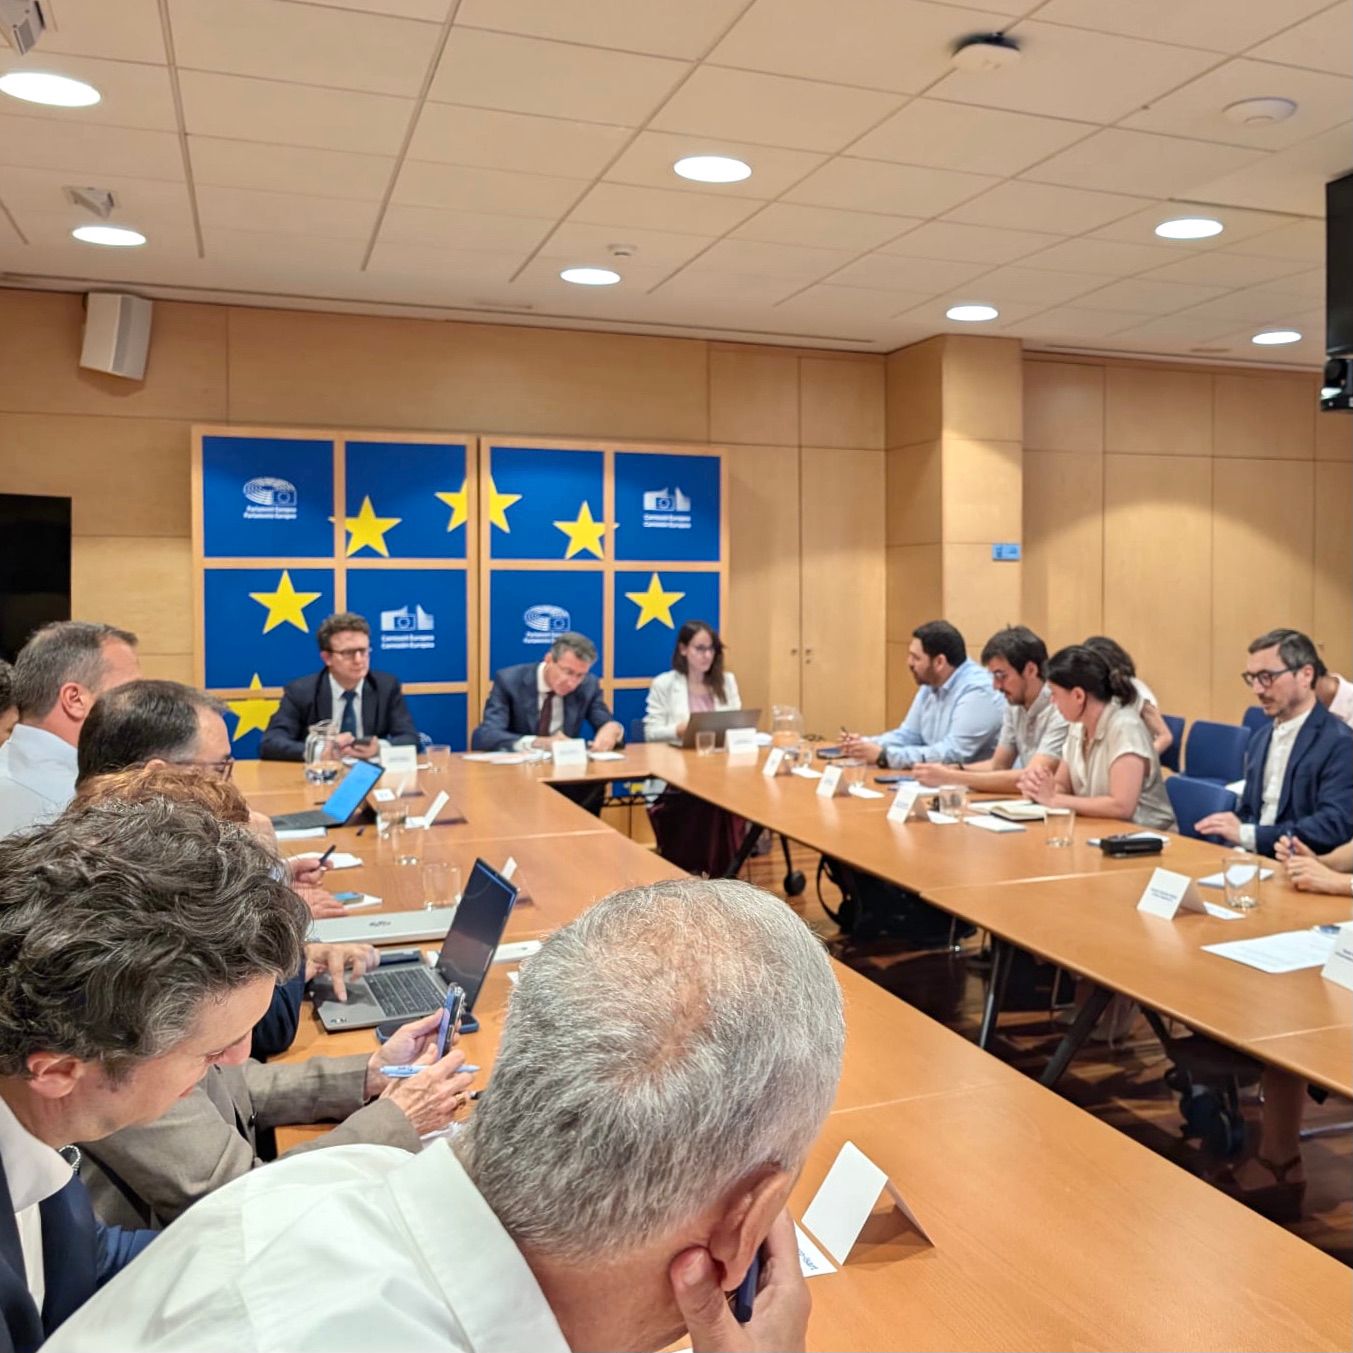
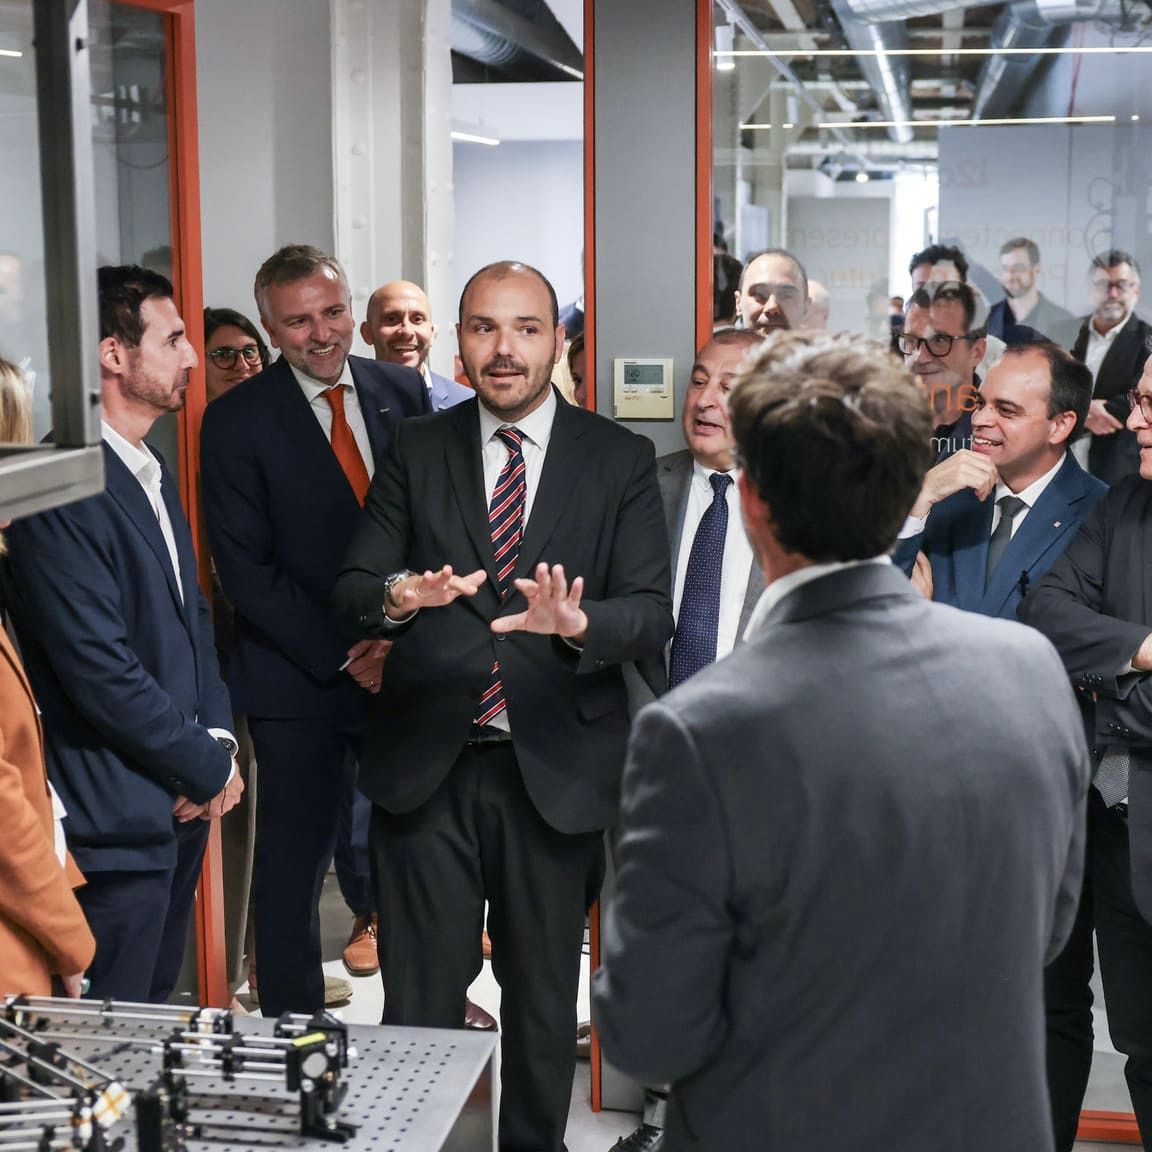
El 25 de mayo entra en vigor la nueva normativa de protección de datos europea, Reglamento General de Protección de Datos (RGPD) que afectará a gran parte de las empresas europeas y que se basa en se basa en un principio de responsabilidad proactiva. Barcelona Tech City celebró un acto en el espacio DayOne de CaixaBank en el que Jesús Martrat, socio del área de privacidad de Rousaud Costas Duran, especialista en protección de datos, ofreció algunas recomendaciones que deberían tener en cuenta las startups para afrontar esta nueva normativa.
Como punto de partida, Martrat recomendó empezar por “verificar si realmente la compañía trata con datos personales, que son informaciones sobre persona física identificada o identificable”.
Para ello, es interesante crear un esquema que incluya:
 Transferencia de protección de dato: existe un principio de prohibición de transferencias a terceros países que no garanticen un nivel de protección adecuado.
En España desaparece la obligación de inscribirse en los ficheros de la AGPD y se sustituye por el registro de actividades de tratamiento, muy importante tenerlo listo antes del 25 de mayo.
En cuanto a la seguridad de la información, es clave asesorarse con buenos expertos. La literalidad de la nueva norma dice que tú tienes que tener medidas de seguridad adecuadas al riesgo. Debes verificar tus sistemas de seguridad y montar sistemas de seguridad que garanticen la privacidad de tus datos.
- Origen de los datos, uso y cesión a terceros
- Formatos de entrada/soporte de los datos
- Accesos y permisos
- Métodos de transferencia
- Ubicaciones
Principios de la normativa
La normativa se basa en el Principio básico de responsabilidad proactiva, la empresa debe decidir cómo la cumple. La norma no te dice lo que tienes que hacer, es una norma de objetivos. Como novedad, se impone un principio de transparencia, con lenguaje claro en las políticas y mensajes de privacidad.- Responsabilidad
- Licitud, lealtad y transparencia
- Limitación de la finalidad
- Minimización de datos: solo los que hagan falta
- Exactitud en los datos de la base de datos
- Limitación del plazo de conservación: plazo estricto y derecho del usuario a conocerlo
- Integridad y confidencialidad
- Protección de datos desde el diseño y por defecto
Tareas para cumplir el RGPD
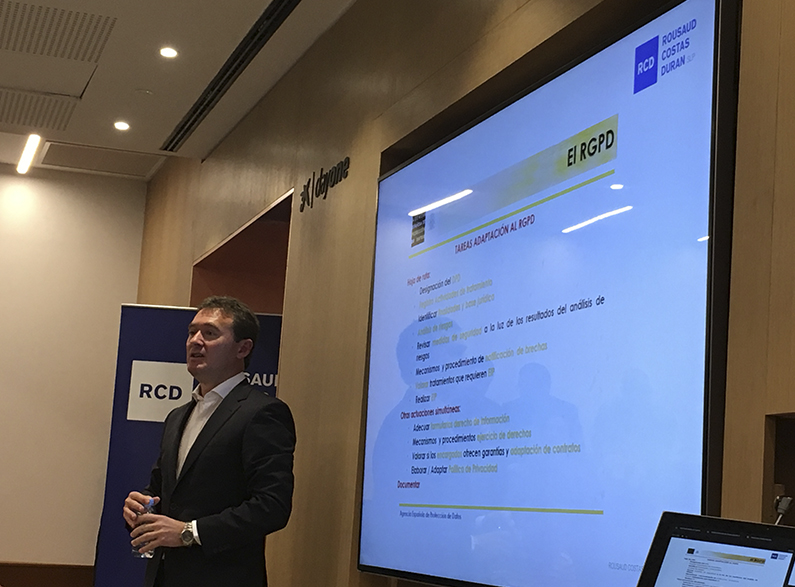
Según la Agencia Española de Protección de Datos (AGPD) son básicas las siguientes acciones: Designación del delegado de protección de datos; registro de actividades de tratamiento, que es el documento interno dónde se describe qué datos se tratan y para qué; identificar las finalidades y la base jurídica, que incluye el consentimiento del usuario y el interés legítimo; revisar las medidas de seguridad, valorar que tratamientos requieren una evaluación de impacto en protección de datos, que es una auditoria interna que se hace una empresa en procesos tecnológicos para valorar qué riesgos implica la nueva plataforma. Y, por otra parte, adecuar los formularios de derecho a la información; elaborar y adaptar la política de privacidad, que es la que ve el usuario, por ejemplo, en la web. Por último, la AGPD recomienda documentar. “Generar documentos es básico. Cumplir el RGPD y estar en disposición de mostrarlo. Las políticas internas generan un buen compliance. Se debe simplificar el lenguaje de sus políticas de privacidad, debe ser claro y sencillo”, destacó Martrat”. El principio de transparencia exige informar: quién, qué, para qué fines; qué derechos tiene el usuario, ofrecerle varias vías de acceso. Los formularios no pueden contener clausulas abusivas, puede ser donde se originen más focos sancionadores. Se deberán tener en cuenta también las disposiciones nacionales, las leyes locales complementarán ese reglamento, en España habrá la LOPD, que puede contener disposiciones específicas. “En materia de políticas, es importante la formación interna del personal que trata datos en tu empresa, es una obligación y un punto importante de 'compliance'. En cuanto a las políticas de proveedores, definir los estándares que quieres que cumplan e incluirlo en los contratos como garantía”, recomendó el especialista de Rousaud Costas Duran.Contrato de tratamiento de datos (DPA)
La AGPD ha creado una guía en la que se puede ver qué puntos deben cumplir. El consentimiento, en la anterior normativa, debía ser libre, específico e informado. Ahora el RGPD añade que el consentimiento ha de ser demostrable y debe ser una declaración afirmativa. No sirven, por ejemplo, los pre-tickets boxes. En el caso del consentimiento de menores, será a partir de los 16 años, y de los 13 en algunas legislaciones nacionales. La figura del delegado de protección de datos en la empresa es obligatoria designarla en algunos casos y recomendable en casi todos. Es un responsable de compliance de protección de datos. Es recomendable que esté acompañado por un equipo que será el encargado de tomar las decisiones en caso de situaciones de crisis”.
Transferencia de protección de dato: existe un principio de prohibición de transferencias a terceros países que no garanticen un nivel de protección adecuado.
En España desaparece la obligación de inscribirse en los ficheros de la AGPD y se sustituye por el registro de actividades de tratamiento, muy importante tenerlo listo antes del 25 de mayo.
En cuanto a la seguridad de la información, es clave asesorarse con buenos expertos. La literalidad de la nueva norma dice que tú tienes que tener medidas de seguridad adecuadas al riesgo. Debes verificar tus sistemas de seguridad y montar sistemas de seguridad que garanticen la privacidad de tus datos.